Na co se vás podle DORA zeptá banka při prověrce dodavatele
DORA ukládá hlavní povinnosti při využívání dodavatelů bance. K většině dodavatelů se její požadavky dostávají prostřednictvím smlouvy. Co musí smlouva obsahovat a co si připravit dřív, než dorazí dotazník.
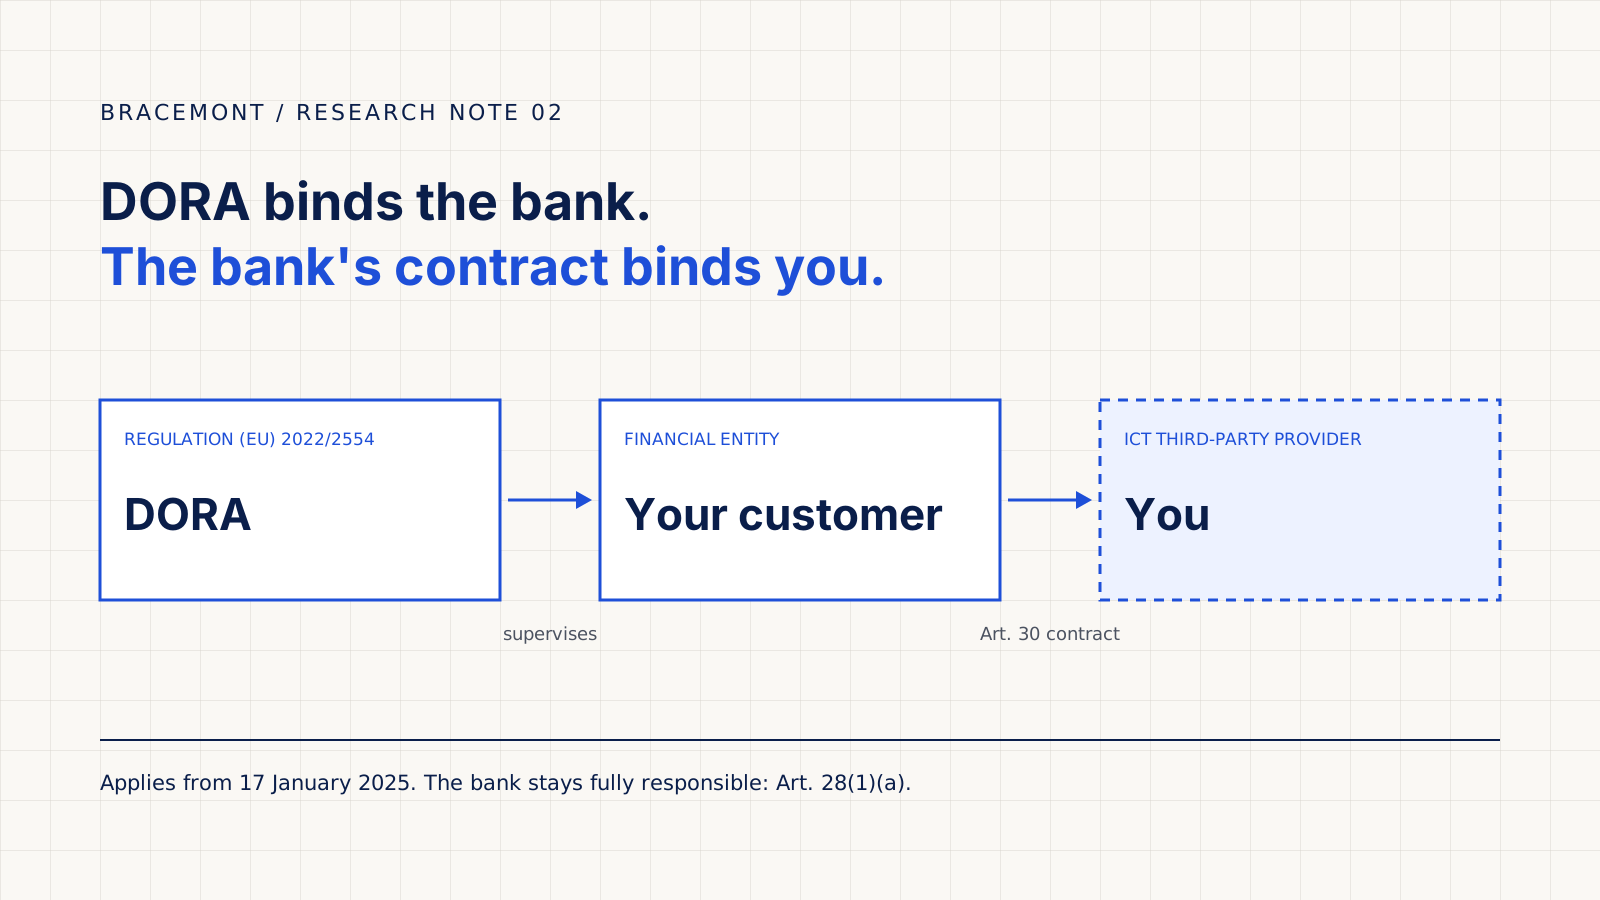
Dotazník často přijde hned poté, co vyšla ukázka produktu. Banka, platební instituce nebo pojišťovna chce váš software používat a její tým pro rizika dodavatelů pošle dotazník v tabulce. Od 17. ledna 2025 vede mnoho jejích řádků k jedinému předpisu: k nařízení o digitální provozní odolnosti, nařízení (EU) 2022/2554, známému jako DORA.
Text je určen vedoucímu vývoje nebo bezpečnosti na straně dodavatele. Propojuje to, co musí banka podle DORA posoudit a sjednat písemně, s tím, co si můžete připravit. Samotný dotazník DORA nepředepisuje. Jde o náš výklad nařízení, ne o právní radu, a právníci vašeho zákazníka přinesou vlastní vzory.
DORA zavazuje banku. Smlouva zavazuje vás
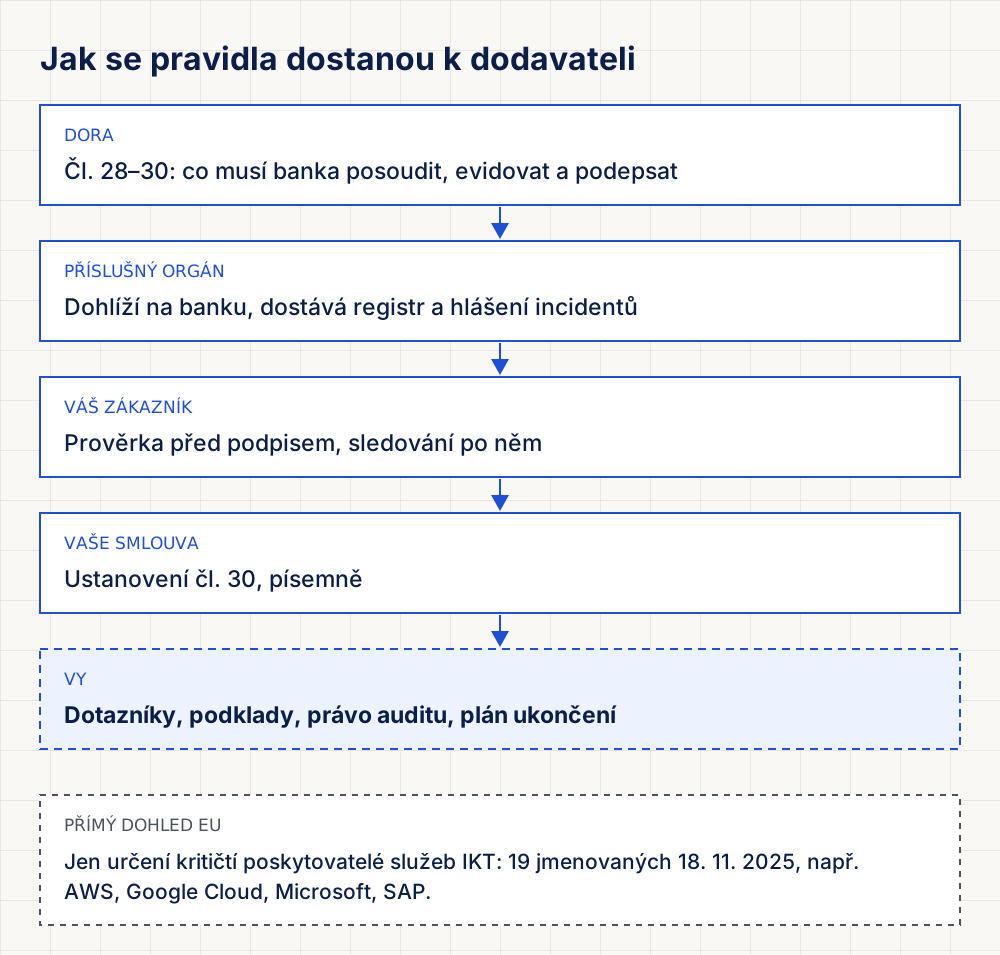
DORA sice uvádí poskytovatele služeb IKT z řad třetích stran mezi subjekty, na které se vztahuje (čl. 2 odst. 1 písm. u)), většina toho, co od nich čeká, ale přichází nepřímo. Finanční subjekt zůstává za dodržování předpisů plně odpovědný, i když využívá vaši službu (čl. 28 odst. 1 písm. a)). Aby tuto odpovědnost unesl, musí vás před uzavřením smlouvy náležitě prověřit (čl. 28 odst. 4), zapsat smlouvu do registru informací (čl. 28 odst. 3) a sjednat písemně konkrétní ustanovení (čl. 30).
Přímý dohled EU se týká jen poskytovatelů, které evropské orgány dohledu určí jako kritické. První zveřejněný seznam z 18. listopadu 2025 jich jmenuje 19, mezi nimi Amazon Web Services, Google Cloud, Microsoft a SAP. Všechno jsou to velcí poskytovatelé IT, cloudu nebo dat. Menšího dodavatele se DORA týká přes smlouvy se zákazníky.
První otázka: jde o zásadní nebo důležitou funkci?
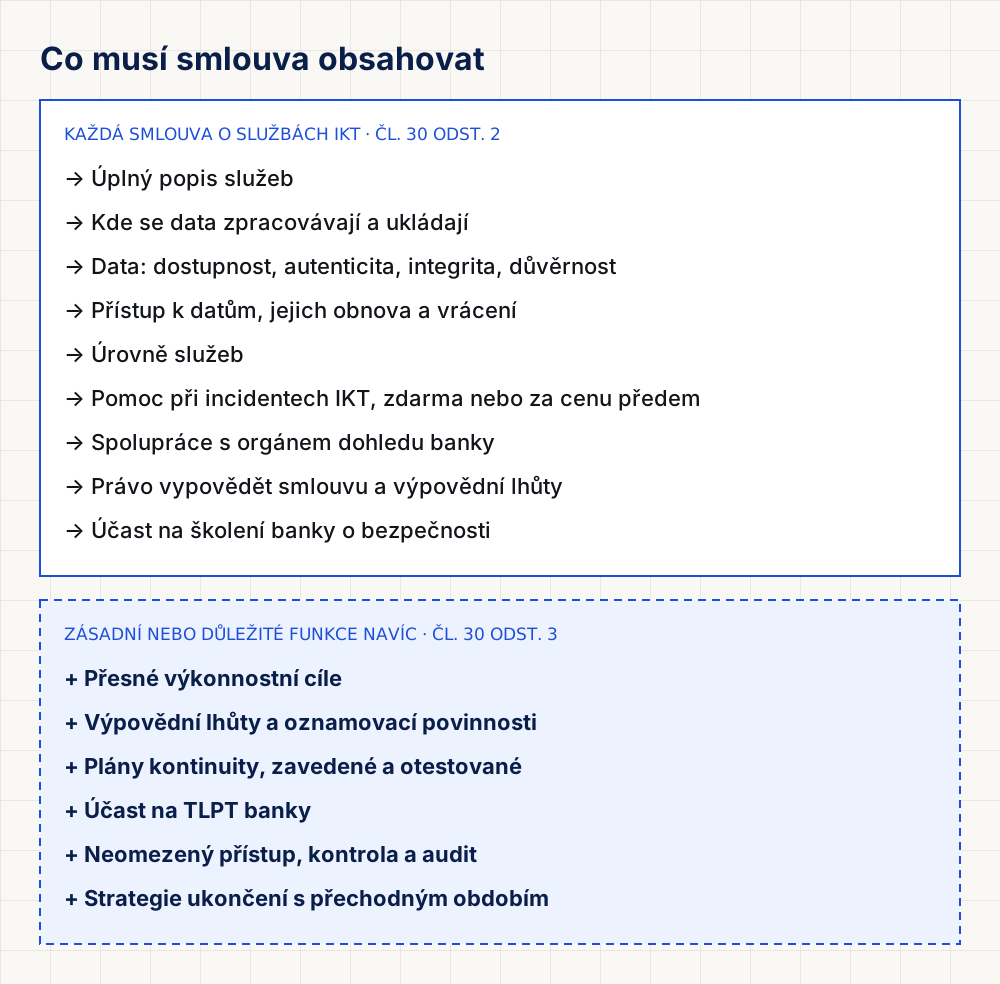
Před podpisem musí banka posoudit, zda smlouva pokrývá služby IKT podporující zásadní nebo důležitou funkci (čl. 28 odst. 4 písm. a)). Odpověď určí, jaká další ustanovení smlouva potřebuje. Každá smlouva o službách IKT musí pokrýt body čl. 30 odst. 2. U zásadních nebo důležitých funkcí přidává čl. 30 odst. 3 výkonnostní cíle, otestované plány kontinuity, právo auditu a strategii ukončení. Nařízení v přenesené pravomoci (EU) 2024/1773 pak stanoví zásady, kterými se banka u takových smluv řídí, od prověrky po ukončení.
Šest věcí, které je dobré mít připravené
- Popis služby a mapu umístění dat. Podle čl. 30 odst. 2 písm. a) a b) musí smlouva popsat funkce a uvést regiony nebo země, kde se služby poskytují a data zpracovávají. Uveďte i regiony svého cloudového poskytovatele.
- Postup pro incidenty s konkrétními časy. Podle čl. 30 odst. 2 písm. f) musí smlouva stanovit, jak při incidentu souvisejícím s IKT pomůžete, a to bez dalších nákladů, nebo za cenu určenou předem. Lhůty banky pro hlášení jsou krátké, jak ukazuje další oddíl.
- Identifikátory pro sebe i subdodavatele. Vzory registru v prováděcím nařízení (EU) 2024/2956 identifikují poskytovatele kódem LEI nebo EUID. U zásadních nebo důležitých funkcí musí přímý poskytovatel zajistit, aby ho měli i subdodavatelé, na kterých služba skutečně stojí (čl. 3 odst. 5 a 6).
- Seznam subdodavatelů a postup pro změny. Podle nařízení v přenesené pravomoci (EU) 2025/532 smlouva určuje, co lze subdodavatelsky zajistit a za jakých podmínek. Podstatné změny je třeba oznámit s dostatečným předstihem a provést je smíte, až když je banka schválí nebo proti nim nevznese námitku.
- Podklady z testování, které můžete sdílet. U zásadních nebo důležitých funkcí má banka neomezené právo na přístup, kontrolu a audit a může si sjednat alternativní úroveň ujištění, pokud by byla dotčena práva jiných klientů (čl. 30 odst. 3 písm. e)). Zpráva z testu s jasným rozsahem a výsledky opakovaných testů může takové ujednání podpořit, pokud ji zákazník uzná za dostatečnou.
- Plán ukončení. Čl. 28 odst. 8 vyžaduje u zásadních nebo důležitých funkcí strategii ukončení a čl. 30 odst. 3 písm. f) povinné přiměřené přechodné období. Vězte, jak zákazník dostane svá data zpět a jak dlouho mu službu ještě poskytnete.
Lhůty pro hlášení běží bance. První zprávu může mít od vás
Když banka klasifikuje incident související s IKT jako závažný, musí ho orgánu dohledu oznámit do čtyř hodin od klasifikace a zpravidla nejpozději do 24 hodin od chvíle, kdy se o něm dozvěděla. Průběžná zpráva následuje do 72 hodin od prvotního oznámení a závěrečná zpráva nejpozději měsíc po poslední průběžné (nařízení v přenesené pravomoci (EU) 2025/301, čl. 5). Pokud incident způsobil váš výpadek, banka se o něm možná dozví právě z vašeho oznámení. To proto musí obsahovat dost podrobností, aby ho mohla rychle klasifikovat.
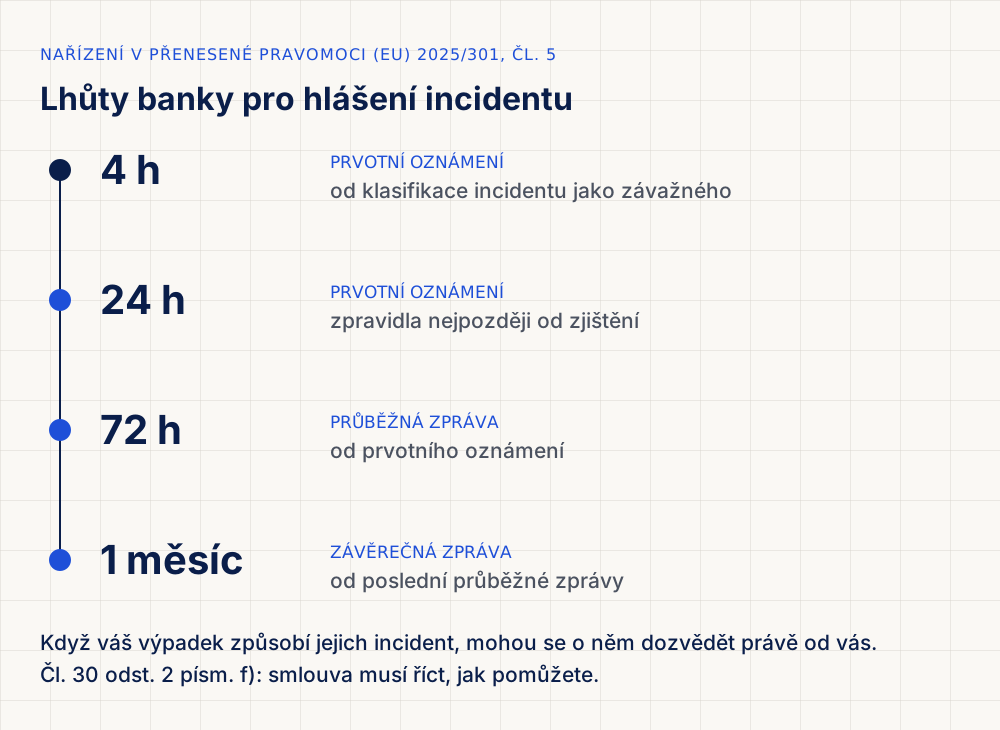
Banka může hlášení svěřit externímu poskytovateli, odpovědnost za ně ale nese dál sama (čl. 19 odst. 5). Tak či onak počítejte s tím, že smlouva bude chtít jmenované kontaktní osoby a lhůtu pro oznámení v hodinách.
Testování: každý rok, nezávisle, někdy podle hrozeb
Finanční subjekty kromě mikropodniků musí nejméně jednou ročně otestovat všechny systémy a aplikace IKT, které podporují zásadní nebo důležité funkce (čl. 24 odst. 6), a to nezávislými testery, interními nebo externími (čl. 24 odst. 4). Čl. 25 vyjmenovává testy od skenování zranitelností a revizí zdrojového kódu po penetrační testy. Tyto povinnosti má banka a týkají se jejích vlastních systémů. K dodavateli se dostanou jako smluvní podmínky a žádosti o podklady. Subjekty, které vyberou orgány dohledu, navíc nejméně jednou za tři roky provádějí penetrační testování na základě hrozeb, tzv. TLPT (čl. 26). Smlouva o zásadní nebo důležité funkci vás musí zavázat k účasti a plné součinnosti (čl. 30 odst. 3 písm. d)) a čl. 26 odst. 4 dovoluje poskytovateli uzavřít smlouvu s testerem přímo, pro společný test.
Tady kvalita podkladů rozhoduje o tom, kolik práce prověrka dá. Zpráva, která uvádí rozsah, testovanou revizi, datum a opakovaný test, odpoví na několik řádků dotazníku najednou. Co má takový záznam obsahovat, popisuje náš text Nález není oprava.
Co udělat ještě tento týden
Položte každému regulovanému zákazníkovi dvě otázky: „Považujete naši službu za podporu zásadní nebo důležité funkce?“ a „Která ustanovení článku 30 v naší současné smlouvě chybí?“ Odpovědi ukážou, co musí řešit příští revize smlouvy. Platí zásada proporcionality (čl. 4) a některé menší subjekty používají zjednodušený rámec (čl. 16), takže hloubka se bude u jednotlivých zákazníků lišit.
Bracemont vyvíjíme: bezpečnostní testování pro fintechy a jejich dodavatele, s podklady připravenými právě pro takové prověrky. Přidejte se na čekací listinu a dáme vám vědět, až spustíme.