Pentest, PTaaS, bug bounty, nebo AI agent: co které testování ukáže bance
Fintech v EU si dnes může bezpečnostní testování koupit ve čtyřech podobách. Neliší se tolik tím, co odhalí, jako tím, co po testování můžete doložit.
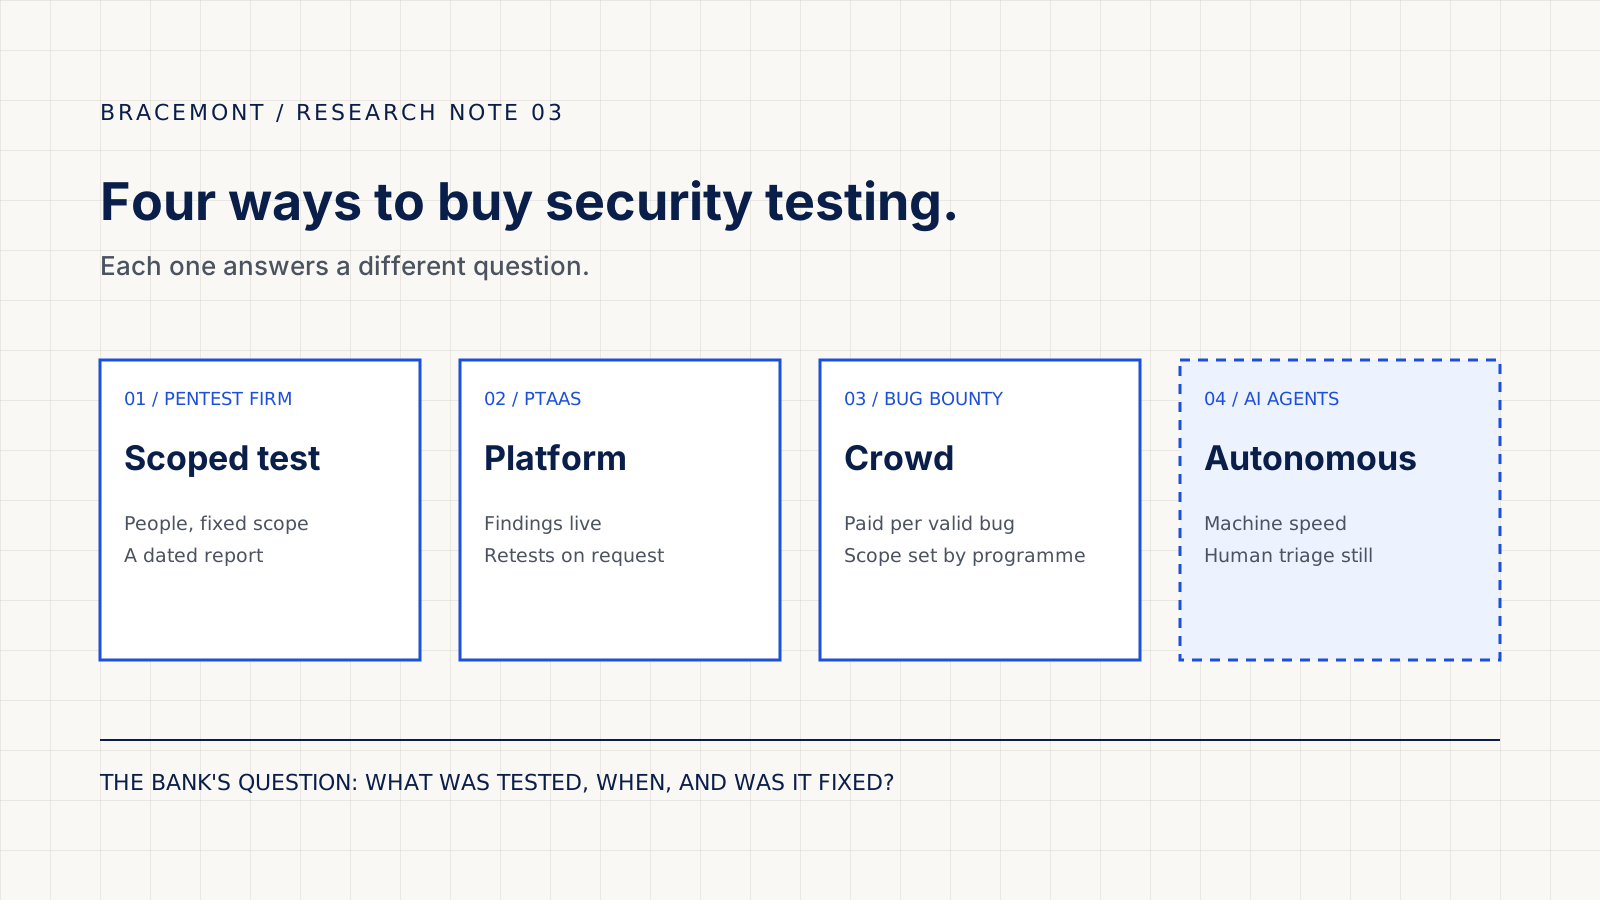
Bezpečnostní testování si fintechy dřív kupovaly obvykle jedním způsobem: konzultantská firma, pevný rozsah a zpráva jednou ročně. V roce 2026 má čtyři podoby. Můžete najmout pentesterskou firmu, předplatit si testovací platformu, platit externím výzkumníkům za každou chybu, nebo pustit AI agenta. Když se tým banky, který posuzuje rizika dodavatelů, zeptá na výsledky testování, každá ze čtyř možností nabídne jiné podklady.
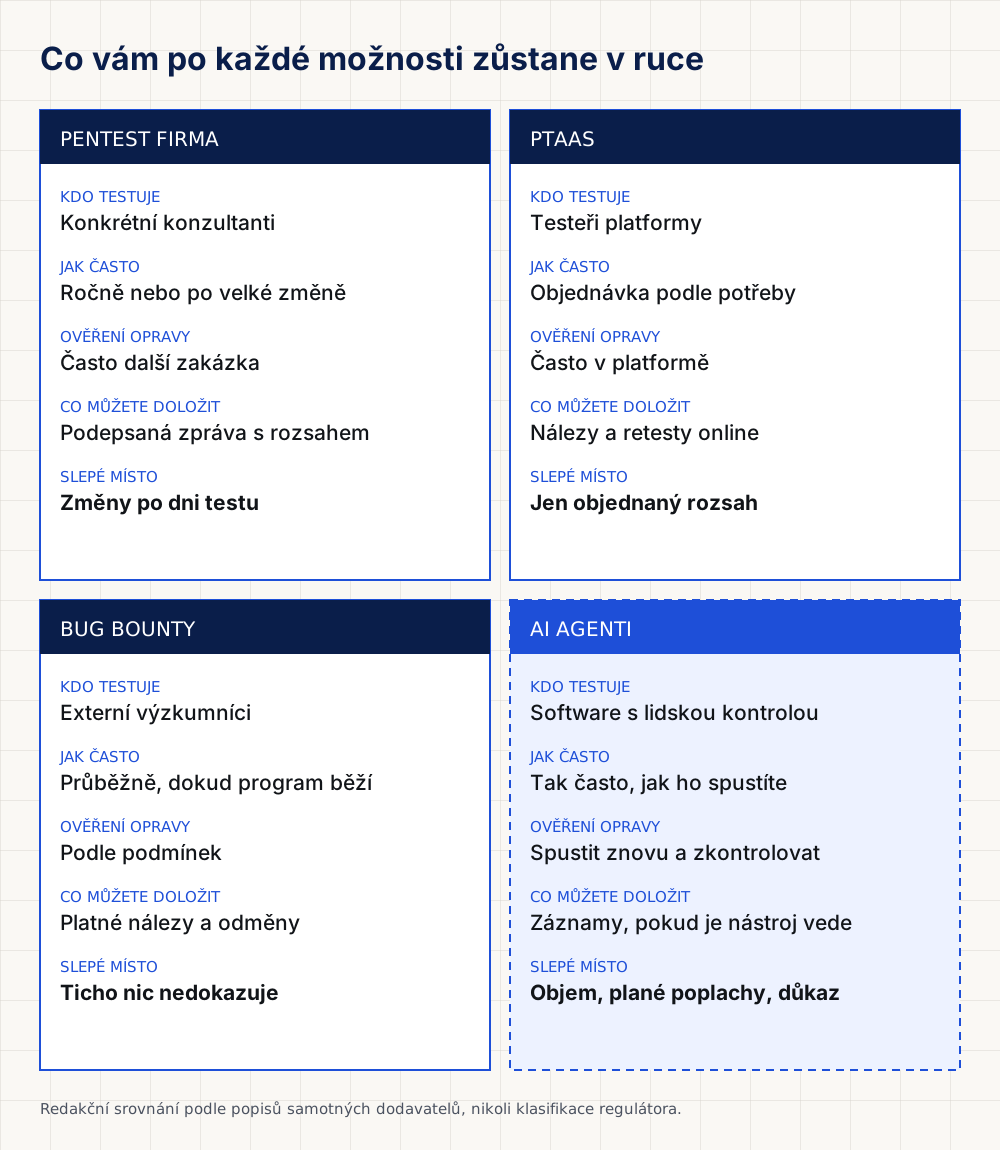
Text je srovnává podle toho, co vám po nich zůstane v ruce: kdo testoval, jak často, zda se opravy ověřily novým testem a co můžete předložit kontrolujícímu.
Měřítko, které používá banka
Pro finanční subjekty kromě mikropodniků stanoví základ DORA: program testování digitální provozní odolnosti (čl. 24 odst. 1), nezávislé testery, interní nebo externí (čl. 24 odst. 4), vhodné testy všech systémů podporujících zásadní nebo důležité funkce nejméně jednou ročně (čl. 24 odst. 6) a výčet v čl. 25 odst. 1 od skenů a revizí zdrojového kódu po penetrační testy. Čl. 24 odst. 5 navíc žádá postupy, které ověří, že zjištěné slabiny byly plně odstraněny. Finanční subjekty určené příslušným orgánem provádějí také penetrační testování na základě hrozeb (TLPT), a to nejméně jednou za tři roky (čl. 26). ECB 11. února 2025 aktualizovala rámec TIBER-EU, aby odpovídal pravidlům DORA pro tento typ testu. Dodavatelé tento základ pocítí ve smlouvách, jak vysvětluje náš text Na co se vás podle DORA zeptá banka.
Britské Národní centrum kybernetické bezpečnosti (NCSC) pojmenovává limit, se kterým se musí vypořádat každá možnost. Penetrační test může potvrdit jen to, že systémy nejsou zranitelné vůči známým problémům v den testu, a mezi dvěma testy často uplyne rok i víc (NCSC).
1. Pentesterská firma
Konkrétní konzultanti, dohodnutý rozsah a podepsaná zpráva zůstávají formátem, který týmy pro rizika dodavatelů znají nejlépe. Signály kvality existují: britská nezisková organizace CREST uvádí, že akredituje, certifikuje a kontroluje kvalitu 300 členských firem po celém světě, a mezi programy regulátorů na svém webu jmenuje TIBER-EU i CBEST Bank of England. Slabinou je okamžikový snímek. Ověření opravy často znamená objednat další zakázku.
2. Penetrační testování jako služba
PTaaS přesouvá zakázku na platformu. HackerOne popisuje nálezy doručované průběžně přes platformu a opakované testy, které potvrdí, že opravy byly provedeny správně. Cobalt uvádí u standardních tarifů cenu na dotaz, ale u svého autonomního pentestu nabízí akční cenu 3 500 USD za test, platnou pro testy dokončené do konce roku 2026. Hranice mezi PTaaS a AI agenty se už stírá. Rozsah je ale stále jen to, co si objednáte.
3. Bug bounty
Bug bounty platí externím výzkumníkům za každý platný nález. Výzkumná zpráva HackerOne za rok 2026 uvádí odměny 89,1 milionu USD vyplacené přes její platformu mezi červencem 2025 a červnem 2026. Evropské platformy soupeří umístěním: belgický Intigriti uvádí, že data hostuje výhradně v Evropě, a francouzský YesWeHack v říjnu 2025 vyhrál rámcovou zakázku Evropské komise na bug bounty v hodnotě až 7,68 milionu eur. Obě platformy na svých webech zmiňují DORA. Je to jejich tvrzení, ne tvrzení regulátora.
Bug bounty může odhalit nálezy mimo jakýkoli plánovaný test, v rozsahu, který program určí. Jako důkaz, že žádné zranitelnosti nezůstaly neodhalené, je ale slabé: klidný měsíc neříká nic o místech, kam se nikdo nepodíval.
4. AI agenti
Testování s pomocí AI už má veřejné příklady. Agent Google Big Sleep našel koncem roku 2024 svou první skutečnou zranitelnost, v SQLite. V červnu 2025 XBOW oznámil, že se jeho autonomní tester dostal na první místo amerického žebříčku HackerOne. V srpnu 2025 finalisté soutěže DARPA AI Cyber Challenge našli v 63 úlohách 54 unikátních syntetických zranitelností a 43 z nich opravili.
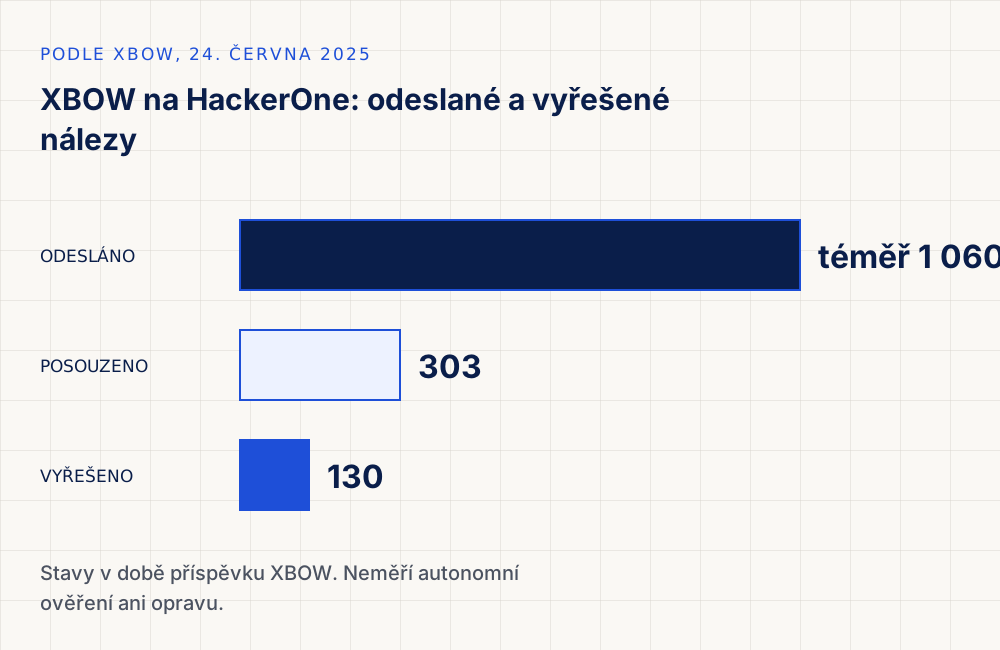
Ten trychtýř je třeba číst pozorně. Jde o stavy, které nálezům přidělily programy v době zveřejnění, a neměří autonomní ověření ani opravu. NCSC v květnu 2025 odhadlo, že plně automatizované komplexní kybernetické útoky jsou do roku 2027 nepravděpodobné a že nejvýznamnější změnu velmi pravděpodobně přinese výzkum zranitelností s pomocí AI (NCSC). Pro kupujícího zůstává otevřená otázka záznamu: uchová nástroj, co testoval, na které revizi a co ověřit nedokázal?
Co může tým pro rizika dodavatelů skutečně posoudit
DORA neschvaluje testování podle názvu produktu a nenašli jsme žádné vyjádření orgánu dohledu, které by výstupy PTaaS, bug bounty nebo AI agentů samy o sobě uznávalo. Tvrzení o uznání na stránkách dodavatelů jsou jejich vlastní. Kontrolující může posoudit záznam: rozsah, datum, metodu, kdo testoval, která revize se testovala, výsledek a opakovaný test každé opravy. Takový záznam může vzniknout u kterékoli ze čtyř možností a u kterékoli také chybět.
Naše doporučení, ne zákonná povinnost: dohodněte si s každým regulovaným zákazníkem, jak často se bude testovat. Rozumný výchozí bod je test s jasným rozsahem a datem pro funkce, na které zákazník spoléhá, nejméně jednou ročně a po podstatných změnách; mezitím levnější průběžné kontroly; a ke každé opravě nový test. Než si kteroukoli ze čtyř možností koupíte, zeptejte se:
- Kdo testování schvaluje a kdo ho může zastavit?
- Která aktiva a které revize jsou v rozsahu a k čemu mají testeři přístup?
- Kdo zachází s citlivými nálezy a kde jsou uložené?
- Dostanete přenositelnou zprávu a záznam o ověření každé opravy, nebo jen přístup k přehledu na platformě?
Jedna kontrola na tento týden
Otevřete svou poslední zprávu z testu. Uvádí testovanou revizi a datum každého opakovaného testu? Pokud ne, počítejte s tím, že na to se kontrolující zeptá jako první. Co má takový záznam obsahovat, shrnuje náš text Nález není oprava.
Bracemont vyvíjíme: bezpečnostní testování regulovaného softwaru, kde rozsah schvaluje a o začlenění každé opravy do kódu rozhoduje člověk. Přidejte se na čekací listinu a dáme vám vědět, až spustíme.